新しい脆弱性に対応し続ける「Pengolin」 家庭やオフィスのネット回線・パソコンを無料診断
既知の脆弱性632件を照合、うち219件は攻撃での悪用を確認。AIで検査項目を継続更新


TARS(運営責任者:戸塚 拓伸)は、家庭や小さなオフィス向けのセキュリティ診断サービス「Pengolin」(https://pengolin.io/)を2026年11月5日から提供しています。Pengolinは、ネット回線とパソコンの弱点を見つけて対策を示すサービスで、新しい脆弱性に合わせて検査項目を更新し続けます。AIが脆弱性の情報をもとに検査を設計し、結果も問題点と対策として説明するため、専門知識がなくても使えます。確認する項目は、回線を外から調べるWeb診断と、パソコンの中を調べるアプリ診断をあわせて78項目です。うち22項目で既知の脆弱性(CVE)632件と照合し、そのうち219件は実際の攻撃で悪用が確認されたものです。無料診断は2回まで使え、1回目は登録不要です。
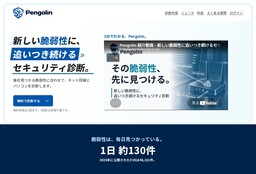 Pengolinのトップページ(https://pengolin.io/)。無料診断は2回まで、1回目は登録不要
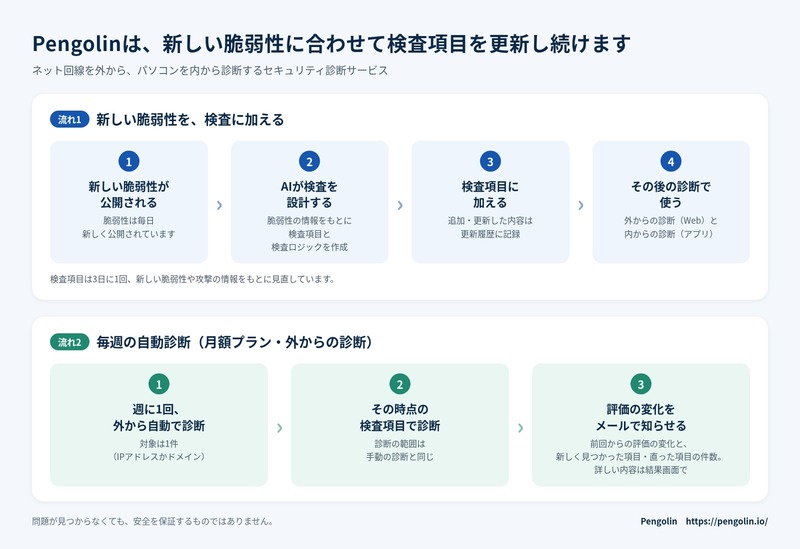
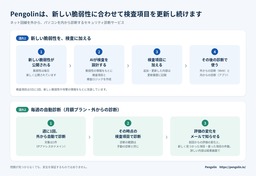 新しい脆弱性を検査項目に加える流れと、月額プランの毎週の自動診断
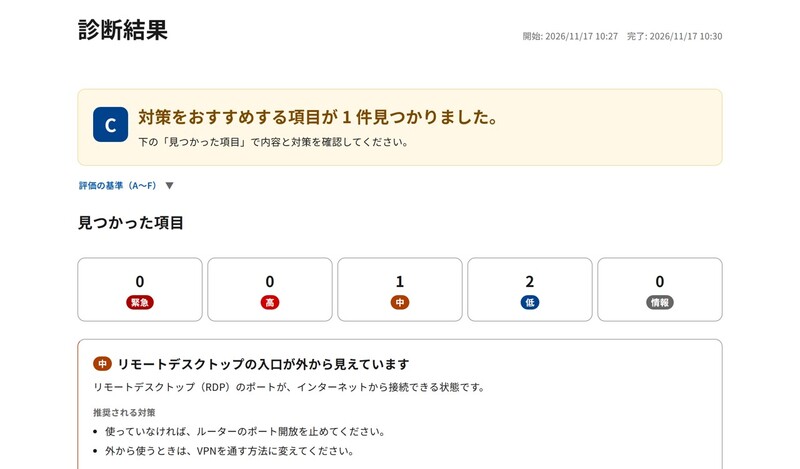
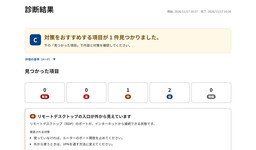 診断結果の画面(見本)
■ 背景
ソフトウェアの脆弱性は毎日公開されています。2025年に公開されたCVEは約4.8万件で、1日あたり約130件でした。2026年は1〜10月だけで約9万件です(米国NISTのNVD。取り下げを除き2026年11月17日に集計)。これをすべて追い、自宅やオフィスに当てはまるかを調べ続けるのは、専門家でなければ難しい作業です。
■ 一番の特徴:新しい脆弱性を、いまある診断に加えていく
新しい脆弱性が公開されると、AIがその情報をもとに検査を設計し、検査項目に加えます。加える前に、テストと本番での動作確認を済ませています。検査項目は3日に1回見直しています。加えた項目はその後の診断で使うため、前に診断した回線やパソコンも、再び診断すれば新しい項目で確かめられます。
たとえば2026年11月10日には、家庭でも使われるメディアサーバー「Plex Media Server」で、組み合わせて悪用されている脆弱性4件(Plex2Shell)の検査を加えました。拡張の診断で32400番が開いているとき、Plex Media Serverに認証なしの問い合わせを1回だけ送り、示されたバージョンから、脆弱性の影響を受ける可能性を判定します。実際に影響を受けるかどうかは、修正の適用状況によって異なります。
一度の診断で問題がなくても、後から当てはまる脆弱性が公開されることもあります。月額プランでは、登録した対象1件(IPアドレスかドメイン)を、外から週1回自動で診断します。この診断では、前回からの評価の変化(例:B→D)と、新しく見つかった項目・直った項目の件数をメールで知らせ、件名でも悪化・改善・変わらずが分かります。新しい検査項目で問題が見つかったときも、件数と評価の変化で気づけます。詳しくは結果画面で確認できます。
■ Pengolinの診断
・外からの診断(Web、インストール不要)
回線を外から調べ、開いたままの入口を確認します。IPアドレスは、診断する回線から接続した場合に限り、その回線のIPを診断できます。ドメインは、DNSのTXTレコードで持ち主だと確かめた人だけが登録できます。ポートは標準34、拡張でさらに11を確かめます。ファイル共有やデータベースの公開、暗号化(SSL/TLS)の状態、Web画面も確認します。ログインの試行や、脆弱性を実際に突く確認はしません。
・内からの診断(アプリ、Windows・macOS・Linux対応)
OSの更新で直る既知の脆弱性が残っていないかを、Windowsは更新の適用番号、macOSはOSの版から調べます。Linuxは現在、カーネルの既知の脆弱性1件(CVE-2026-98432)に対応しています。照合は端末の中で行います。サーバーへ送るのは、アプリの版、OSの種類、CPUの種類、ネットワークの設定のあらまし、待ち受けているポート、各確認の結果、見つかった問題点です。端末自身のIPアドレス、端末名、ファイルの中身、パスワードなども送りません(https://pengolin.io/download.html)。
・既知の脆弱性(CVE)の照合
22項目で照合する既知の脆弱性(1999年〜2026年に公開)は、外からの診断が20種類のソフトの188件、アプリの診断が449件(Windows 341件、macOS 108件、Linux 1件。WindowsとmacOSの両方に入る1件を除いた数)で、両方に入る5件を除いて632件です。うち219件は米国CISAの一覧で悪用が確認されたもの(外から31件、アプリ188件。重なりなし)です。CISA・NISTやFIRSTのデータをもとに、家庭や職場で狙われるものを選んでいます。照合するCVEの一覧:https://pengolin.io/cves.html
・結果
A〜Fの評価と、根拠・対策つきのレポートで示します。問題が見つからなくても、安全を保証するものではありません。
■ 最近追加した検査(更新履歴より)
・2026年11月16日:Windows 10・11の遠隔コード実行の脆弱性4件に対応(アプリ0.3.13)。
・2026年11月10日:OpenSSHのCVE-2026-123158に対応(公開から5日以内に検査を追加)。SSHサーバーが示すバージョンから、影響を受ける可能性を判定します(Ubuntu・Debianの標準パッケージは除外)。実際に影響を受けるかは構成(muslを使いPAMなしの構成が対象)や修正の適用状況によって異なります。
・2026年11月10日:Plex Media ServerのPlex2Shell(CVE-2026-96652、CVE-2026-96654〜96656)に対応(上記)。
更新履歴:https://pengolin.io/updates.html
■ 料金(税込)
・無料診断:2回まで(1回目は登録不要)
・単発診断:1回980円
・月額(毎週自動診断):月980円。手動診断も月8回まで使えます。
料金:https://pengolin.io/pricing.html
■ CAMPFIREでの支援募集
2026年11月30日までCAMPFIREで支援を募集しています。支援すると、月額の毎週自動診断が最大72か月80%オフ(月980円が196円)になります。
https://camp-fire.jp/projects/993422/view
■ サービス概要
サービス名:Pengolin
検査項目の一覧:https://pengolin.io/checks.html
■ 運営者
運営責任者:戸塚 拓伸(大阪大学大学院で情報セキュリティを専攻し修了)
運営者:TARS(個人事業主)
事業内容:ソフトウェアの企画・開発・運営(リモートデスクトップ「FlashDesk」https://flashdesk.io/、セキュリティ診断「Pengolin」)
登録情報:届出電気通信事業者(届出番号 C-08-02664)、D-U-N-S番号 699135695
本プレスリリースは発表元が入力した原稿をそのまま掲載しております。また、プレスリリースへのお問い合わせは発表元に直接お願いいたします。
プレスリリース添付画像
Pengolinのトップページ(https://pengolin.io/)。無料診断は2回まで、1回目は登録不要
診断結果の画面(見本)
新しい脆弱性を検査項目に加える流れと、月額プランの毎週の自動診断
このプレスリリースには、報道機関向けの情報があります。
プレス会員登録を行うと、広報担当者の連絡先や、イベント・記者会見の情報など、報道機関だけに公開する情報が閲覧できるようになります。
このプレスリリースを配信した企業・団体
- 名称 TARS
- 所在地 愛知県
- 業種 情報サービス・コンテンツ
- URL https://pengolin.io/